Tu empresa probablemente aceptó los términos de su proveedor de nube con un clic. La Ley 21.719 exige que esa relación se rija por un contrato con un contenido mínimo, y si el proveedor falla, la responsabilidad sigue siendo de tu empresa.
La ley entra en vigencia el 1 de diciembre de 2026. Un proyecto en trámite (boletín 18.623-07) propone postergarla a 2027, pero mientras no se publique como ley, la fecha vigente es la de 2026. Las infracciones gravísimas pueden llegar a multas de 20.000 UTM.
Contenido informativo; no constituye asesoría legal. La revisión de cada contrato corresponde a un abogado.
Tu proveedor de nube es un encargado
Cuando tu empresa guarda datos de clientes o de empleados en la nube, el proveedor los trata por cuenta tuya: para la ley es un encargado. Tu empresa, que decide para qué se usan los datos, es el responsable, aunque el tratamiento lo haga un tercero. El artículo 15 bis dispone que esa relación se rija por un contrato.
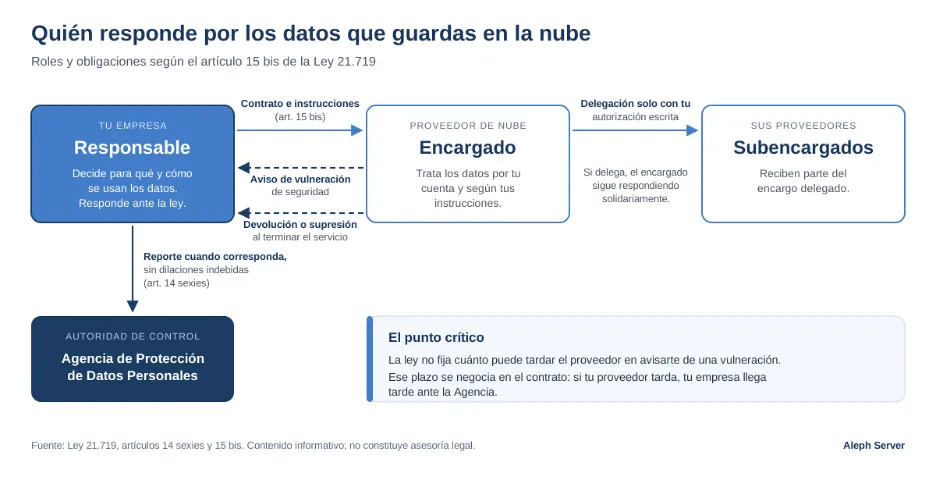
Roles y obligaciones según los artículos 14 sexies y 15 bis de la Ley 21.719.
Qué dice el artículo 15 bis
Según el artículo 15 bis de la Ley 21.719, el contrato indica el objeto del encargo, su duración y la finalidad del tratamiento, además del tipo de datos, las categorías de personas y los derechos y obligaciones de las partes. Para el encargado, el artículo fija estas reglas.
- Trata los datos según el encargo y tus instrucciones. No puede usarlos para otro fin ni cederlos sin autorización expresa y específica; si lo hace, pasa a considerarse responsable y responde solidariamente por los daños.
- No puede delegar total o parcialmente el encargo sin tu autorización específica y por escrito. Si delega, sigue respondiendo solidariamente.
- Debe cumplir los deberes de confidencialidad y de seguridad que establece la ley (artículos 14 bis y 14 quinquies).
- Si ocurre una vulneración de las medidas de seguridad, debe reportarla al responsable.
- Una vez cumplida la prestación, debe suprimir los datos o devolverlos, según corresponda.
El mismo artículo contempla que la Agencia de Protección de Datos Personales publique modelos tipo de contrato.
Ese aviso importa porque el reporte a la Agencia lo hace tu empresa, sin dilaciones indebidas (artículo 14 sexies). Si tu proveedor tarda en avisarte, tu empresa llega tarde.
Lo que queda a negociación
La ley no fija un plazo para que el proveedor avise de una brecha, no obliga a permitir auditorías, no enumera medidas de seguridad concretas ni regula el borrado. Eso queda en el contrato, y cuánto se puede negociar depende del proveedor.
Con los grandes, el margen es mínimo. AWS, Google Cloud y Microsoft Azure ofrecen un anexo estándar de tratamiento de datos (el Data Processing Addendum de AWS, el Cloud Data Processing Addendum de Google y el Data Protection Addendum de Microsoft) que se acepta tal como está. El trabajo es revisar con tu abogado si cubre lo que exige el artículo 15 bis y configurar bien tu lado. Con un proveedor local o mediano sí se negocia, y la tabla separa lo que viene de la ley de lo que es buena práctica.
| Punto | Qué conviene pedir | Origen |
| Objeto, duración y finalidad | Descritos por escrito, con tipos de datos y categorías de personas. | Ley (art. 15 bis) |
| Uso de los datos | Solo según tus instrucciones; sin cesión sin autorización expresa. | Ley (art. 15 bis) |
| Subencargados | Autorización por escrito. Además, lista de subencargados y aviso previo de cambios. | La autorización es ley; el resto, buena práctica |
| Dónde viven los datos | Región o país de los datos, de los respaldos y del soporte. | Buena práctica (la transferencia internacional: arts. 27 y 28) |
| Seguridad | Medidas descritas (cifrado, accesos, registros) y custodia de las claves. | Exigencia legal (art. 14 quinquies); el detalle es buena práctica |
| Brechas | Plazo de aviso, canal y contenido mínimo del aviso. | El reporte es ley (arts. 14 sexies y 15 bis); el plazo es buena práctica |
| Solicitudes de personas | Apoyo para ubicar, entregar o borrar datos dentro de tus 30 días corridos para responder, prorrogables una vez. | El plazo es ley (art. 11); el apoyo es buena práctica |
| Término del contrato | Devolución en formato abierto y borrado con evidencia, incluidos los respaldos. | Suprimir o devolver es ley; el detalle es buena práctica |
| Información y auditoría | Acceso a informes de seguridad o a una auditoría independiente. | Buena práctica |
Si los datos salen de Chile
Si tu proveedor almacena o procesa datos fuera del país, aplica el régimen de transferencias internacionales (artículos 27 y 28). La ley acepta varias vías, como un país de destino con nivel adecuado de protección o cláusulas contractuales con garantías adecuadas.
Por eso el contrato debería indicar en qué regiones viven los datos y qué instrumento respalda cada transferencia. Cuál corresponde en tu caso es una pregunta para tu abogado.
Preguntas para tu proveedor de nube
Parte de las respuestas está en la documentación pública de cada proveedor. AWS, por ejemplo, indica que no moverá el contenido fuera de las Regiones que elige el cliente sin su consentimiento, salvo para prestar los servicios que el cliente inicie o para cumplir la ley o una orden vinculante de un gobierno. Los tres grandes describen además un modelo de responsabilidad compartida: el proveedor protege su infraestructura y el cliente, lo que configura sobre ella.
De ahí salen dos consecuencias prácticas. Tu configuración (accesos, cifrado, respaldos) importa tanto como el contrato, y las excepciones conviene leerlas con tu abogado. Y hay cinco preguntas que sirven con cualquier proveedor.
- ¿En qué regiones están mis datos y mis respaldos?
- ¿Quiénes son sus subencargados y cómo me avisan de los cambios?
- ¿En cuánto tiempo y por qué canal me avisan de una brecha?
- ¿Cómo recupero mis datos y cómo se borran al terminar el contrato?
- ¿Qué parte de la seguridad queda a mi cargo y la tengo configurada?
El trabajo técnico
Tu abogado revisa el contrato y la base jurídica de cada transferencia. Desde infraestructura se aportan las respuestas técnicas: dónde están realmente los datos, qué cifrado hay y quién tiene las claves, cómo se respaldan y cómo se sale del proveedor sin quedar atado a él.
Esa salida es más simple con formatos abiertos. VektralForge, un proyecto open source patrocinado por Aleph Server, guarda los datos en Delta Lake y Apache Parquet sobre almacenamiento compatible con S3, que pueden moverse a otra nube o a infraestructura propia sin convertirlos.
Siguiente paso
En Aleph Server hacemos esa parte técnica: levantamos dónde están tus datos y respaldos, qué cifrado tienen, quién tiene las claves y cómo saldrías del proveedor, y lo entregamos en un informe para que tu abogado revise el contrato con la información completa.